Domain eont.de kaufen?
Wir ziehen mit dem Projekt
eont.de um.
Sind Sie am Kauf der Domain
eont.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain eont.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Dahua Technologie CS4228-24GT-240 Netzwerk-Switch 24 (28 Ports), Netzwerk Switch, SchwarzDer Dahua CS4228-24GT-240 ist ein leistungsstarker Desktop-Switch, der für die effiziente Verwaltung von Netzwerken konzipiert wurde. Mit 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse, bietet dieser Switch eine hohe Flexibilität für verschiedene Netzwerkarchitekturen. Er unterstützt die gängigen IEEE-Standards und ermöglicht eine einfache Integration in bestehende Systeme. Der Switch ist ideal für den Einsatz in Büros, kleinen Unternehmen oder anderen Umgebungen, in denen eine zuverlässige Netzwerkverbindung erforderlich ist. Mit einer Switching-Kapazität von 56 Gbps und einer Weiterleitungsrate von 41,66 Mpps gewährleistet der CS4228-24GT-240 eine schnelle und effiziente Datenübertragung. Die integrierte Stromversorgung und das kompakte Design machen ihn zu einer praktischen Lösung für die Platzierung auf Schreibtischen oder in Racks. - 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse - Switching-Kapazität von 56 Gbps - Forwarding-Rate von 41,66 Mpps - Unterstützt gängige IEEE-Standards - Integrierte Stromversorgung für einfache Installation.306,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
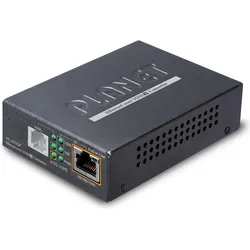
Planet 1-Port 10/100/1000T 802.3at PoE+ Ethernet to VDSL2 Converter Breitband Kommunikation (Konverter), Zubehör NetzwerkDer Planet VC-231 ist ein Ethernet über VDSL2-Konverter, der mit zwei Netzwerktechnologien arbeitet: Ethernet und VDSL2, und ultra-schnelle Datenraten über bestehende Kupfertelefonleitungen bereitstellt. Dadurch müssen keine neuen Kabel installiert werden. Die Verbindungsdistanz kann über 300 Meter bis zu 100/1000 Mbps und über 1,4 Kilometer für Fernleitungen bis zu 50/2 Mbps erreichen. Produktmerkmale: - Kostenwirksame VDSL2 CO/CPE-Brückenlösung - CO/CPE über DIP-Schalter wählbar - 17a-Bandplan für die Fernübertragung von Upstream- und Downstream-Signalen - 30a-Bandplan für die Nahübertragung von Upstream- und Downstream-Signalen - Entspricht den Standards IEEE 802.3, IEEE 802.3u und IEEE 802.3x - DMT (Discrete Multi-Tone) Linienkodierung - Halbdublex-Rückdruck und IEEE 802.3x Voll-Duplex-Pause-Frame-Flusskontrolle - Eingebauter POTS-Splitter zur gemeinsamen Nutzung von Sprache und Daten (nur VC-234) - Sprach- und Datenkommunikation kann gleichzeitig über die bestehende Telefonleitung geteilt werden - Hardware-IGMP-Snooping für Multimediadienste (VC-234) - Unterstützung für bis zu 1536 Bytes Paketgrösse, 802.1Q VLAN-Tag transparent - VDSL2 eigenständiger Transceiver für einfache Brückenmodem-Anwendung - Wählbares Zielprofil und Ziel-SNR-Marge - LED-Anzeigen für Netzwerkdiagnosen.206,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **


Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dahua Technologie CS (18 Ports), Netzwerk Switch, SchwarzDer hochintuitive Smart Managed Switch kann lokale Netzwerke verwalten. Mit der DoLynk Care-Plattform ist auch eine Cloud-Verwaltung möglich. Der Switch führt Betrieb und Wartung durch Topologievisualisierung auf der Benutzeroberfläche, Übertragung und Backend-Speichergeräte, die im Sicherheits- und IT-System integriert sind. Dank seines vollmetallischen Designs bietet der Switch eine hervorragende Wärmeableitung und kann bei Temperaturen von -10 °C bis 55 °C betrieben werden. Er bietet EMV-Schutz und verfügt über Schutz gegen Überspannung, Überstrom, statische Elektrizität, Blitzeinschläge, Impulse und andere Arten von Störungen. Für die PoE-Serie des Smart Managed Switch wird die Stromversorgung bis zu 250 Meter entfernt bereitgestellt. Der orange Port liefert bis zu 60 W und der rote Port bis zu 90 W. Darüber hinaus sind Link-Aggregation und STP bei ausgewählten Modellen verfügbar, um die Stabilität des Netzwerks zu gewährleisten. Der Switch kann in kleinen und mittelständischen Unternehmen wie Supermärkten, Büros, Restaurants, Cafés und Hotels eingesetzt werden.244,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dahua Technologie CS4228-24GT-240 Netzwerk-Switch 24 (28 Ports), Netzwerk Switch, SchwarzDer Dahua CS4228-24GT-240 ist ein leistungsstarker Desktop-Switch, der für die effiziente Verwaltung von Netzwerken konzipiert wurde. Mit 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse, bietet dieser Switch eine hohe Flexibilität für verschiedene Netzwerkarchitekturen. Er unterstützt die gängigen IEEE-Standards und ermöglicht eine einfache Integration in bestehende Systeme. Der Switch ist ideal für den Einsatz in Büros, kleinen Unternehmen oder anderen Umgebungen, in denen eine zuverlässige Netzwerkverbindung erforderlich ist. Mit einer Switching-Kapazität von 56 Gbps und einer Weiterleitungsrate von 41,66 Mpps gewährleistet der CS4228-24GT-240 eine schnelle und effiziente Datenübertragung. Die integrierte Stromversorgung und das kompakte Design machen ihn zu einer praktischen Lösung für die Platzierung auf Schreibtischen oder in Racks. - 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse - Switching-Kapazität von 56 Gbps - Forwarding-Rate von 41,66 Mpps - Unterstützt gängige IEEE-Standards - Integrierte Stromversorgung für einfache Installation.306,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Planet 1-Port 10/100/1000T 802.3at PoE+ Ethernet to VDSL2 Converter Breitband Kommunikation (Konverter), Zubehör NetzwerkDer Planet VC-231 ist ein Ethernet über VDSL2-Konverter, der mit zwei Netzwerktechnologien arbeitet: Ethernet und VDSL2, und ultra-schnelle Datenraten über bestehende Kupfertelefonleitungen bereitstellt. Dadurch müssen keine neuen Kabel installiert werden. Die Verbindungsdistanz kann über 300 Meter bis zu 100/1000 Mbps und über 1,4 Kilometer für Fernleitungen bis zu 50/2 Mbps erreichen. Produktmerkmale: - Kostenwirksame VDSL2 CO/CPE-Brückenlösung - CO/CPE über DIP-Schalter wählbar - 17a-Bandplan für die Fernübertragung von Upstream- und Downstream-Signalen - 30a-Bandplan für die Nahübertragung von Upstream- und Downstream-Signalen - Entspricht den Standards IEEE 802.3, IEEE 802.3u und IEEE 802.3x - DMT (Discrete Multi-Tone) Linienkodierung - Halbdublex-Rückdruck und IEEE 802.3x Voll-Duplex-Pause-Frame-Flusskontrolle - Eingebauter POTS-Splitter zur gemeinsamen Nutzung von Sprache und Daten (nur VC-234) - Sprach- und Datenkommunikation kann gleichzeitig über die bestehende Telefonleitung geteilt werden - Hardware-IGMP-Snooping für Multimediadienste (VC-234) - Unterstützung für bis zu 1536 Bytes Paketgrösse, 802.1Q VLAN-Tag transparent - VDSL2 eigenständiger Transceiver für einfache Brückenmodem-Anwendung - Wählbares Zielprofil und Ziel-SNR-Marge - LED-Anzeigen für Netzwerkdiagnosen.206,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Entwicklung im Konflikt, FachbücherDas Fachbuch "Entwicklung im Konflikt" bietet eine tiefgehende Analyse der transnationalen Beziehungen zwischen der Europäischen Wirtschaftsgemeinschaft (EWG) und dem Senegal. Der Autor beleuchtet die komplexen Wechselwirkungen zwischen globalen und lokalen Dynamiken und thematisiert die Herausforderungen, die sich aus der Zusammenarbeit ergeben. Insbesondere wird auf die Konflikte eingegangen, die in den Gremien der EWG in Brüssel über essentielle Fragen wie Wasserbedarf und die Preisgestaltung für senegalesische Erdnüsse diskutiert wurden. Die Studie zeigt auf, dass die EWG zwar einige Aspekte des französischen Spätkolonialismus hinter sich liess, jedoch nicht alle Probleme lösen konnte. Diese differenzierte Betrachtung der Entwicklungspolitik regt zur kritischen Auseinandersetzung mit den Auswirkungen internationaler Kooperationen an und bietet wertvolle Einblicke in die Geschichte und die politischen Strukturen der Region.85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.